L’essentiel
- Windows : un logiciel espion nommé BlackX contourne Secure Boot sur des postes pourtant à jour, grâce à la faille Baton Drop. Le correctif de Microsoft ne suffit pas : une révocation doit être activée à la main.
- Projets d’IA : une version malveillante du paquet Python LiteLLM a été publiée après la fuite d’une clé sur GitHub. Si vos développeurs ou prestataires l’utilisent, vérifiez et changez les clés.
- Plex Media Server : une faille est activement exploitée selon l’agence américaine de cybersécurité (CISA). Mettez à jour ou désinstallez.
- Données et IA : Google précise que ses fonctions d’IA personnalisées peuvent servir à cibler la publicité, et les États-Unis retirent DeepSeek de leurs administrations civiles.
Windows : la faille Baton Drop permet encore de contourner Secure Boot sur des postes à jour
Kaspersky a analysé BlackX, un « bootkit » UEFI. C’est un programme malveillant qui s’installe dans la toute première étape du démarrage, avant Windows. L’UEFI est le logiciel intégré à la carte mère qui lance le système.
Découvert début 2026, BlackX a servi dans une campagne d’espionnage visant des agences diplomatiques d’Asie centrale. Elle est attribuée, avec une confiance moyenne, au groupe APT41, soutenu par l’État chinois. Pour s’installer, BlackX exploite Baton Drop (CVE-2022-21894), une faille de 2022 déjà utilisée par le bootkit BlackLotus.
Le point qui compte pour vous : selon Kaspersky, toutes les victimes utilisaient un Windows entièrement à jour.
La faille en clair
Secure Boot fonctionne comme un vigile à l’entrée : au démarrage, il vérifie le badge de chaque programme avant de le laisser passer. Baton Drop permet de présenter un badge issu d’un ancien lot, toujours accepté. Microsoft a prévu de rayer ce lot de la liste, mais la mise à jour ne le fait pas d’elle-même : quelqu’un doit le demander au vigile.
Concrètement, le correctif de Microsoft prévoit de révoquer le certificat « Windows Production PCA 2011 », qui signait les composants vulnérables. Cette révocation doit être déclenchée manuellement, ce que les administrateurs font très rarement après une mise à jour, selon les chercheurs. L’expiration de ce certificat, le 19 octobre 2026, ne change rien : les fichiers vulnérables se chargent toujours tant que le certificat n’est pas inscrit sur une liste de blocage.
CVE-2022-21894 (Baton Drop)
- En clair
- Permet de contourner Secure Boot et de charger un programme malveillant avant Windows.
- Produit
- Démarrage sécurisé (Secure Boot) de Windows
- Versions touchées
- Y compris des Windows entièrement à jour, tant que la révocation manuelle n’est pas appliquée
- Version corrigée
- Mise à jour Microsoft, complétée par la révocation manuelle du certificat « Windows Production PCA 2011 »
- Exploitée
- Oui, par BlackLotus (confirmé par ESET en mars 2023) puis par BlackX en 2026
- Risque principal
- Espionnage et vol de fichiers, avec des protections désactivées
Les risques pour votre entreprise
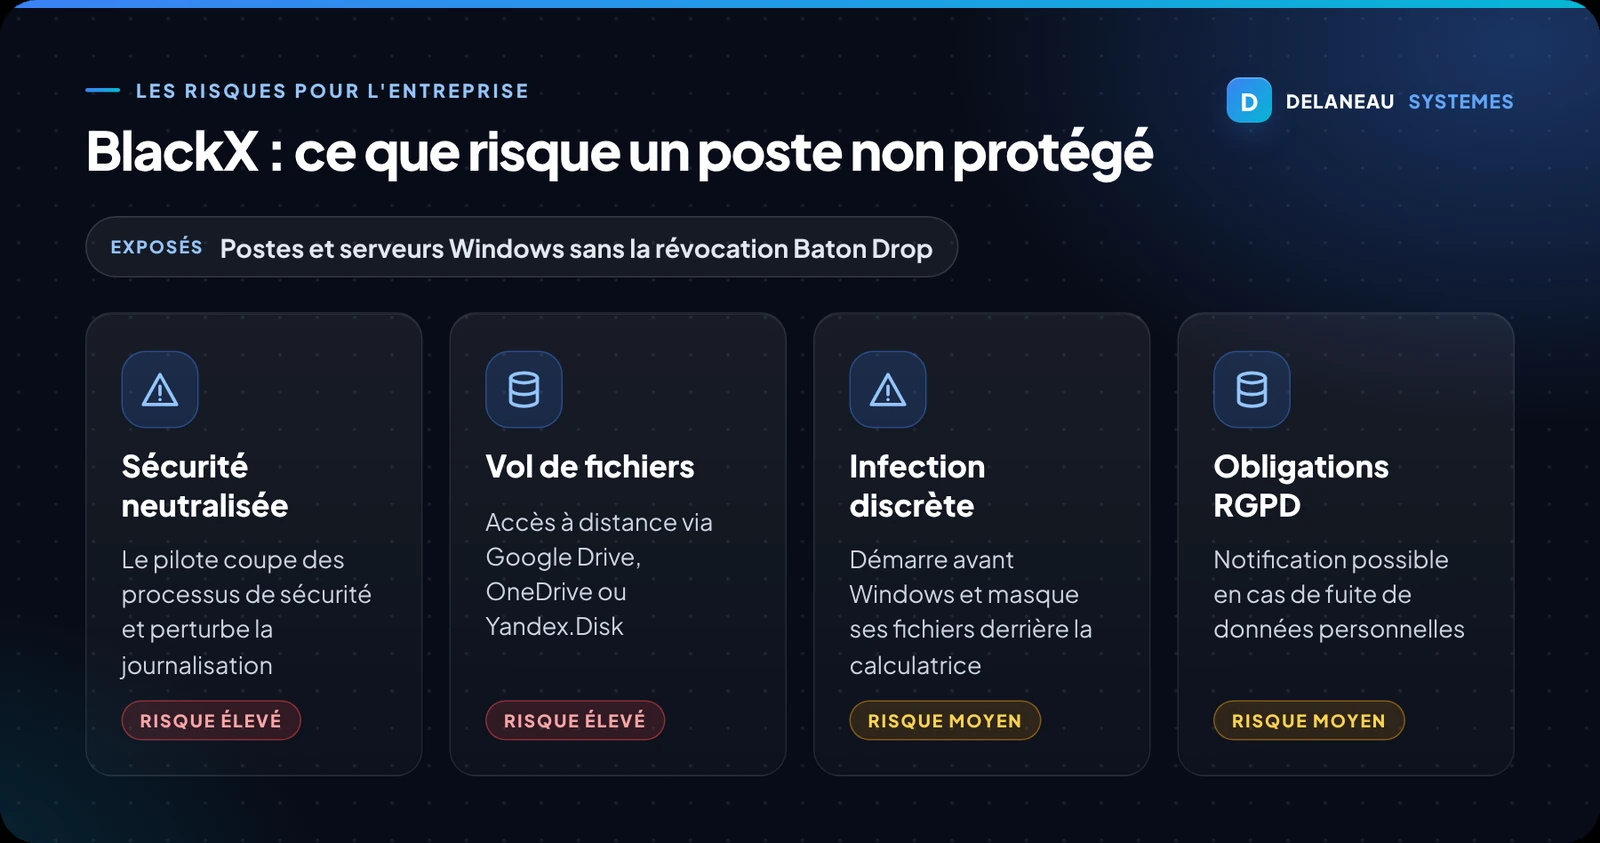
- Protection neutralisée. Le pilote installé par BlackX coupe des processus de sécurité et perturbe la journalisation de Windows. Certaines manipulations visent spécifiquement les produits Kaspersky et Avast.
- Vol de fichiers. BlackX déploie un outil d’accès à distance qui envoie et reçoit des fichiers via Google Drive, OneDrive ou Yandex.Disk, des services que vos équipes utilisent parfois elles-mêmes.
- Infection difficile à repérer. Le programme démarre avant Windows et protège ses fichiers : qui tente de les ouvrir voit s’afficher la calculatrice.
- Obligations RGPD. Si des données personnelles sont exfiltrées, vous pouvez devoir notifier la CNIL et les personnes concernées.
Cette campagne visait des diplomates, pas des PME. Mais la technique est éprouvée, et la faiblesse concerne tout parc Windows où la révocation n’a pas été faite.
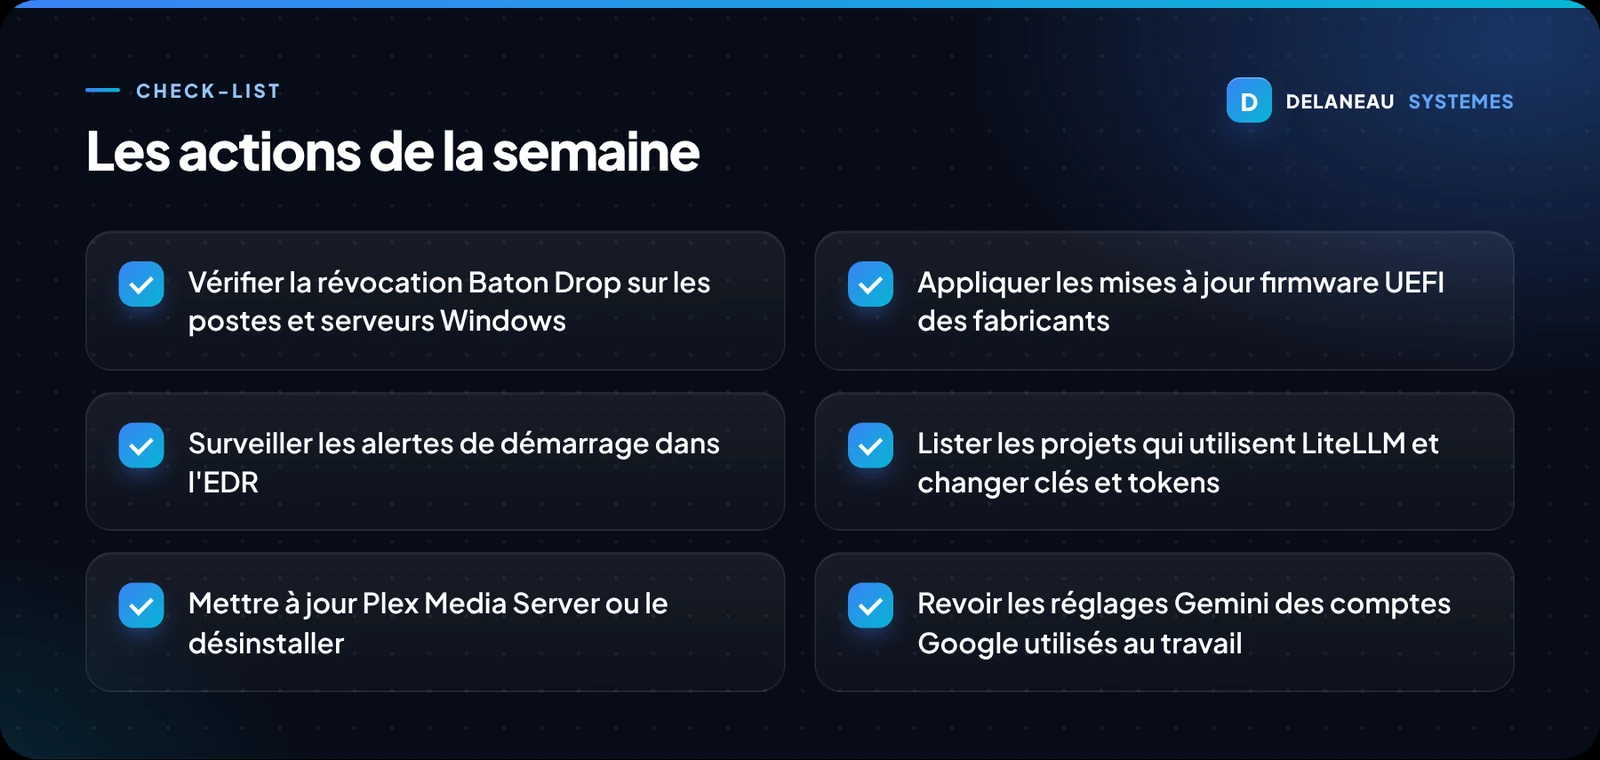
- Faites le point. Demandez à votre informaticien ou à votre prestataire si la révocation liée à Baton Drop est appliquée sur vos postes et serveurs.
- Appliquez la révocation. Suivez les instructions de Microsoft, référencées dans l’article de BleepingComputer cité en sources. Testez d’abord sur quelques machines avant de généraliser.
- Mettez à jour les firmwares. Installez les mises à jour UEFI proposées par les fabricants de vos ordinateurs et serveurs.
- Surveillez le démarrage. Un EDR, logiciel qui détecte les comportements suspects sur chaque poste, doit remonter les alertes liées au démarrage. C’est le rôle d’un EDR et d’un SOC managés.
LiteLLM : une clé oubliée sur GitHub a permis de piéger un paquet Python d’IA
LiteLLM a révélé vendredi que, le 27 mai 2026, un fichier de configuration publié par erreur dans l’un de ses dépôts GitHub publics contenait la clé maître de sa plateforme d’agents. Un attaquant s’en est servi pour publier une version malveillante de son paquet Python, très utilisé. Selon l’éditeur, il a aussi volé des jetons d’accès GitHub et détourné la chaîne automatique de publication.
La faille en clair
Un paquet est une brique logicielle que les développeurs téléchargent pour l’intégrer à leurs programmes. Ici, c’est comme si la clé de l’entrepôt d’un fournisseur avait été affichée sur un panneau public : un inconnu a pu glisser un colis piégé dans les livraisons officielles. Ceux qui ont installé cette version l’ont reçue par le canal habituel, sans raison de s’en méfier.
Les risques pour votre entreprise
- Code malveillant sur vos serveurs. Toute machine qui a installé la version piégée a exécuté du code contrôlé par l’attaquant.
- Clés et accès exposés. Les clés d’API (codes d’accès à des services en ligne) et jetons GitHub présents dans ces environnements sont à considérer comme compromis.
- Dépenses frauduleuses. Une clé d’API volée peut être utilisée à vos frais auprès des services d’IA auxquels elle donne accès.
- Propagation à vos clients. Si vous livrez des logiciels ou des automatisations qui embarquent LiteLLM, vos clients peuvent être touchés à leur tour.
Sont concernées les entreprises qui développent en interne ou font développer des outils d’IA en Python. L’extrait dont nous disposons ne précise ni le numéro de la version piégée ni son comportement exact : reportez-vous à la source et aux communications de LiteLLM.
À faire : listez les projets qui utilisent LiteLLM, chez vous ou chez vos prestataires, et vérifiez la version installée. Contrôlez les paquets mis à jour récemment, puis changez les clés d’API et jetons GitHub utilisés dans ces environnements.
Plex Media Server : une faille activement exploitée, à corriger ou désinstaller
La CISA a ajouté le 20 octobre une faille de Plex Media Server à sa liste des failles activement exploitées. Plex sert à partager des vidéos et de la musique sur un réseau, souvent depuis un NAS (serveur de stockage). La faille permet à un attaquant d’appeler les fonctions d’autres extensions de Plex en y injectant ses propres paramètres, et elle peut être combinée à trois autres failles.
CVE-2026-96654
- En clair
- Permet de faire exécuter par Plex des fonctions d’autres extensions avec des paramètres choisis par l’attaquant.
- Produit
- Plex Media Server
- Exploitée
- Oui, selon la CISA
- Risque principal
- Attaque combinée avec CVE-2026-96652, CVE-2026-96655 et CVE-2026-96656
Peu de PME utilisent Plex au bureau, mais il tourne parfois sur un NAS ou chez un salarié en télétravail, sur le même réseau que son poste professionnel. Appliquez les correctifs indiqués par Plex. La CISA recommande de cesser d’utiliser le produit si aucune correction n’est disponible : s’il ne sert à rien, désinstallez-le.
Google : vos usages de l’IA dans Search et Gemini peuvent nourrir la publicité ciblée
Google a mis à jour sa politique de confidentialité. Utiliser les fonctions d’IA personnalisées de Search ou de Gemini peut lui permettre d’afficher des publicités ciblées en fonction de votre activité sur d’autres services Google connectés, comme Gmail ou Photos. L’utilisateur peut choisir d’autoriser ou non cet accès croisé.
Le risque pour une entreprise : des informations professionnelles, présentes dans une messagerie ou des photos, alimentent le profil publicitaire d’un compte utilisé au travail. Vérifiez les paramètres Gemini et de partage de données des comptes Google employés en entreprise, et précisez la règle dans votre charte d’usage de l’IA. Une formation à l’IA aide vos équipes à faire ces réglages elles-mêmes.
DeepSeek interdit dans les administrations civiles américaines, y compris via des outils tiers
Le département américain de la Sécurité intérieure impose aux agences fédérales civiles de retirer les technologies DeepSeek et de ne plus en acheter. L’ordre, émis le 24 juillet 2026, a été rendu public le 19 octobre. Il vise aussi les solutions de fournisseurs tiers construites sur ces technologies. Washington invoque des risques d’accès aux données sensibles et de transfert vers la Chine, sans qu’un transfert précis soit démontré.
Cette décision ne s’applique pas aux entreprises françaises. Elle rappelle toutefois qu’un modèle d’IA peut se cacher dans un logiciel acheté auprès d’un tiers. Demandez à vos fournisseurs quels modèles d’IA leurs outils utilisent, et où vont vos données.
Notre conseil de la semaine
Posez une seule question à votre informaticien ou à votre prestataire : « La révocation du certificat Windows Production PCA 2011 liée à Baton Drop est-elle appliquée sur nos postes et serveurs ? » La réponse est oui ou non. Si c’est non, planifiez-la avec un test préalable sur quelques machines : c’est la seule mesure qui ferme la porte utilisée par BlackX.
Sources
- BleepingComputer — BlackX UEFI bootkit exploits Baton Drop flaw to bypass Secure Boot
- The Hacker News — Leaked LiteLLM master key let attackers push malicious package
- NIST NVD — CVE-2026-96654, Plex Media Server
- The Hacker News — Google says Gmail and Photos data used by Search AI may serve targeted ads
- ZATAZ — DeepSeek banni des agences fédérales civiles américaines