L’essentiel
- Une DSI externalisée gère votre informatique au quotidien : postes, serveurs, sauvegardes, Microsoft 365 et sécurité. Elle assure un suivi toute l’année, pas seulement des dépannages ponctuels.
- Le dirigeant garde les décisions et le budget, ainsi que le contrôle des comptes clés. Il reste aussi responsable des données personnelles au sens du RGPD.
- Tout se joue dans le contrat : un périmètre écrit, des clauses de sécurité, des clauses RGPD (article 28) et une sortie organisée. Le label ExpertCyber est un repère utile, mais il n’est pas obligatoire.
DSI externalisée : de quoi parle-t-on exactement
Une DSI (direction des systèmes d’information) est le service qui gère l’informatique d’une entreprise. Dans une PME de 20 personnes, elle n’existe presque jamais en interne. C’est souvent le dirigeant, l’office manager ou un salarié « qui s’y connaît » qui s’en charge, en plus de son travail.
Externaliser la DSI, c’est confier ce rôle à un prestataire, sous contrat, avec un périmètre défini. L’ANSSI, l’agence nationale chargée de la cybersécurité, range l’infogérance (l’externalisation de l’informatique) en trois catégories : la gestion des infrastructures, la gestion des applications et l’hébergement de services. Pour une PME, l’essentiel du travail porte sur la première catégorie.
Ce qui la distingue d’un dépanneur appelé quand quelque chose casse, c’est la continuité. Le prestataire suit votre parc toute l’année : il applique les mises à jour, surveille les sauvegardes et vous conseille avant vos achats. Il n’intervient pas seulement après la panne.
Avant, après : le quotidien d’une PME de 20 postes
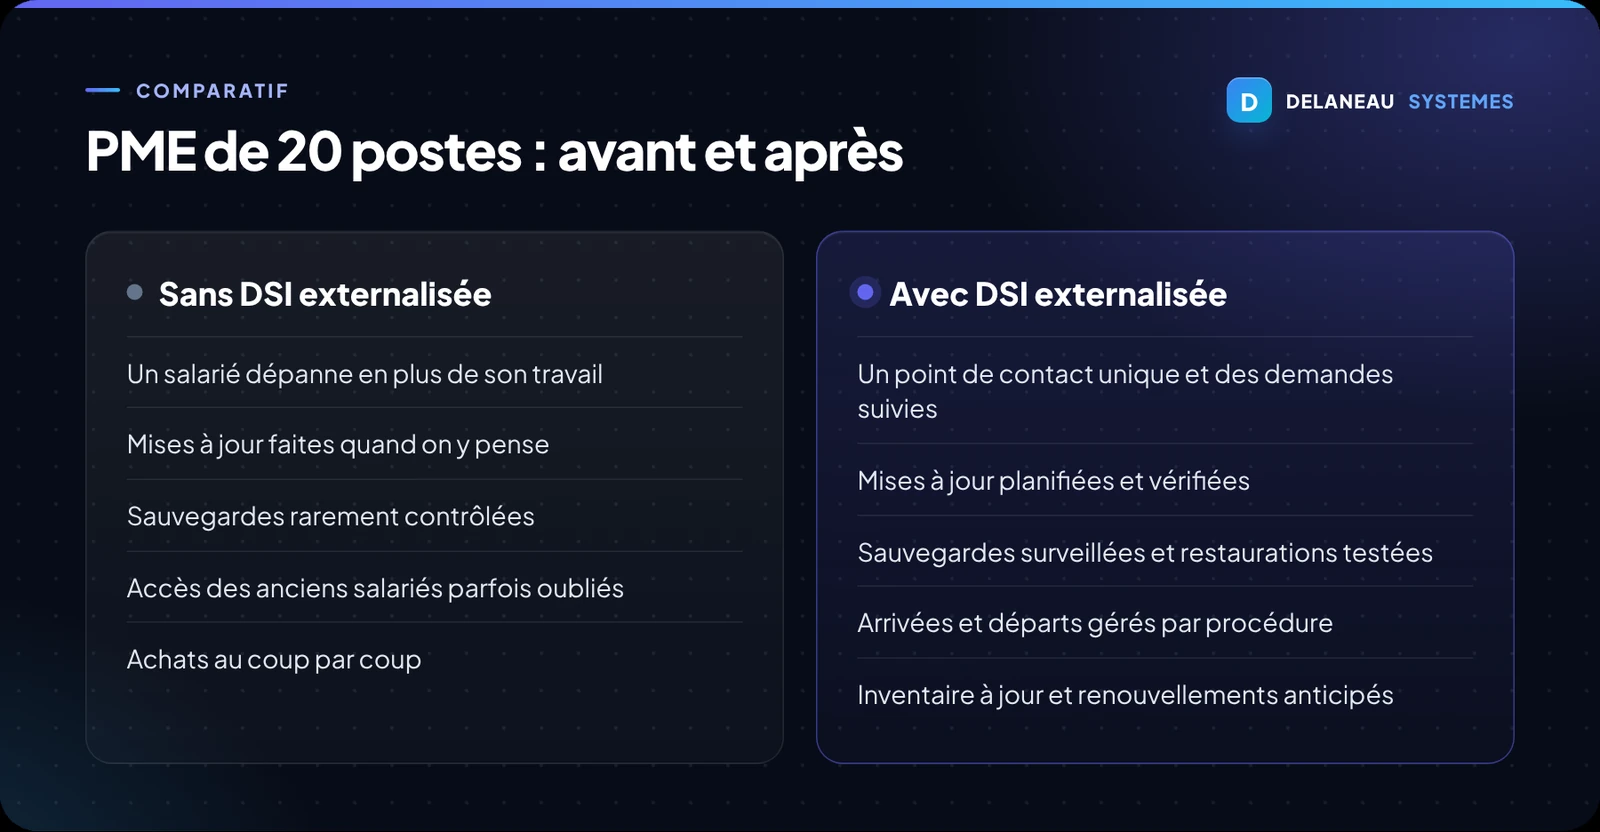
Prenons une PME de 20 postes équipée d’un petit serveur ou d’un NAS (un boîtier de stockage partagé), d’un pare-feu, de Microsoft 365 et de quelques logiciels métier. Voici ce qui change, sujet par sujet.
| Sujet | Sans DSI externalisée | Avec DSI externalisée |
|---|---|---|
| Un poste en panne | Le salarié cherche qui appeler, et le « référent » interrompt son propre travail | Un point de contact unique, et une demande suivie jusqu’à sa résolution |
| Mises à jour | Faites quand quelqu’un y pense, souvent repoussées | Planifiées, appliquées puis vérifiées sur les postes, les serveurs et le réseau |
| Sauvegardes | Mises en place un jour, rarement contrôlées | Surveillées, avec des essais de restauration réguliers |
| Arrivée ou départ d’un salarié | Comptes créés dans l’urgence, accès des anciens salariés parfois oubliés | Procédure écrite : création, droits, puis fermeture des accès au départ |
| Achats | Au coup par coup, matériel disparate | Inventaire tenu à jour, renouvellements anticipés |
Le gain le plus visible, c’est le temps rendu à la personne qui faisait office d’informaticien. Le gain le moins visible concerne les sauvegardes et les mises à jour, et c’est le plus important. Ces deux sujets figurent dans le guide d’hygiène informatique de l’ANSSI, dont les 42 mesures constituent selon l’agence le socle minimum pour protéger une organisation.
Une chose ne change pas : vos collaborateurs restent la première ligne de défense. Un prestataire peut filtrer les messages piégés et bloquer de nombreuses attaques. Il ne peut pas empêcher un salarié de taper son mot de passe sur une fausse page de connexion. La sensibilisation de vos équipes se fait donc à deux, avec le prestataire.
Ce qui reste à la charge du dirigeant
Confier le travail à un prestataire ne transfère pas la responsabilité. Quatre sujets restent les vôtres.
Les décisions et le budget
Le prestataire propose, vous tranchez : renouveler des postes, passer un serveur dans le cloud, choisir un niveau de protection. Un bon prestataire chiffre chaque option et explique ce que vous risquez si vous ne la retenez pas. La décision finale vous appartient.
Les données personnelles
Pour le RGPD, votre entreprise reste « responsable de traitement » de ses fichiers clients, de la paie et des dossiers du personnel. Le prestataire est votre « sous-traitant ». L’article 28 du RGPD vous oblige à ne choisir que des sous-traitants qui offrent des garanties suffisantes, et c’est à vous de le vérifier.
Les clés de la maison
Les comptes les plus sensibles doivent rester à votre nom : le nom de domaine, l’abonnement Microsoft 365, le compte administrateur principal et les licences. Le prestataire travaille avec ses propres accès, à son nom. C’est comme pour les clés de vos locaux : vous confiez un double, vous gardez l’original.
Attention. Si votre nom de domaine ou votre compte administrateur Microsoft 365 est enregistré au nom du prestataire, en changer peut devenir long et coûteux. Vérifiez-le à la signature, puis une fois par an.
Le suivi
Un point régulier, par exemple chaque trimestre, permet de passer en revue les incidents, l’état des sauvegardes et les recommandations restées en attente. Sans ce rendez-vous, la DSI externalisée finit par redevenir un simple service de dépannage.
Ce que le contrat doit prévoir
L’ANSSI recommande d’évaluer les risques propres à l’infogérance avant de choisir un prestataire : le contrôle que vous gardez sur votre système, les interventions à distance, l’hébergement partagé avec d’autres clients. Son guide « Maîtriser les risques de l’infogérance », publié en 2010, propose des clauses types et des exigences de sécurité à reprendre dans un cahier des charges. Il est ancien, mais ses principes restent valables.
Pour les données personnelles, la CNIL range parmi les erreurs à éviter le fait de démarrer une prestation sans contrat reprenant les exigences de l’article 28 du RGPD. Vérifiez au minimum les points suivants :
- Le périmètre écrit : postes, serveurs, pare-feu, sauvegardes, Microsoft 365, logiciels métier. Ce qui est compris dans le forfait, ce qui est facturé en plus.
- Les délais et horaires : en combien de temps une demande est prise en charge, et sur quelles plages horaires.
- La sécurité chez le prestataire, en particulier la protection de ses accès à distance à votre réseau.
- La sous-traitance en cascade : le prestataire ne peut faire appel à un autre sous-traitant qu’avec votre autorisation écrite.
- Le droit d’audit : le contrat doit vous permettre de vérifier que le prestataire respecte ses obligations.
- La fin du contrat : restitution ou suppression des données, remise des accès et de la documentation.
Bon à savoir. La réversibilité désigne votre capacité à reprendre votre informatique, ou à la confier à un autre prestataire, sans rien perdre. En pratique, elle suppose une documentation à jour : schéma du réseau, inventaire du matériel, liste des comptes.
Comment choisir son prestataire
La proximité compte. La plupart des demandes se règlent à distance. En revanche, un pare-feu en panne, un poste à remplacer ou un câblage à reprendre demandent quelqu’un sur place, et rapidement.
Le label ExpertCyber est un bon repère. Cybermalveillance.gouv.fr le délivre après un audit d’AFNOR Certification. Il concerne les prestataires qui assurent la sécurisation, la maintenance et l’assistance en cas d’incident, en priorité pour les TPE, PME, collectivités et associations. Il n’est pas obligatoire : un prestataire sans label n’est pas disqualifié pour autant, mais il doit pouvoir répondre aux mêmes questions.
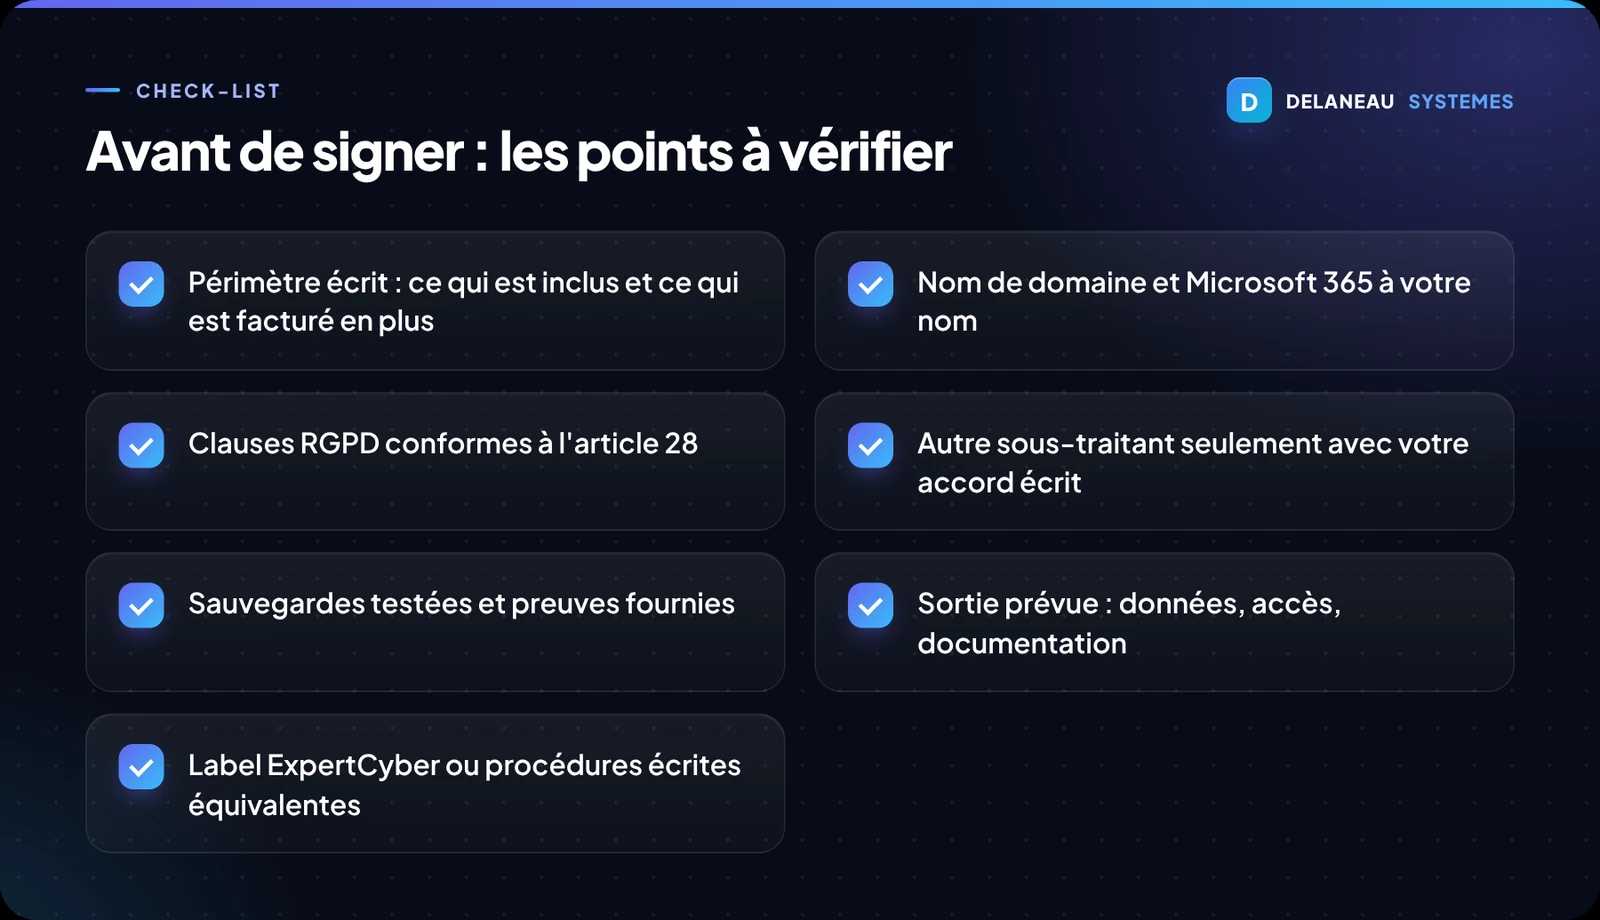
En rendez-vous, demandez des réponses concrètes. Comment les sauvegardes sont-elles testées ? Que se passe-t-il si le serveur ne redémarre pas un vendredi soir ? Demandez aussi un exemple de compte rendu d’intervention et le nom de votre interlocuteur. Un prestataire sérieux vous montre ses procédures écrites.
Vous trouverez le détail du périmètre que nous couvrons sur notre page DSI externalisée. La partie sécurité est décrite sur la page Cybersécurité.
Passer en DSI externalisée : les étapes
- Faire l’inventaire. Listez les postes, serveurs, logiciels, abonnements et comptes administrateurs, même de façon approximative. Le prestataire complétera.
- Repérer vos données sensibles. Fichiers clients, paie, dossiers du personnel, devis : notez où elles se trouvent et qui y a accès.
- Récupérer les clés. Vérifiez que le nom de domaine, Microsoft 365 et les licences sont à votre nom, avec un accès administrateur que vous contrôlez.
- Écrire ce que vous attendez. Une page suffit : ce qui doit être géré, les horaires, les contraintes de votre métier.
- Comparer deux ou trois offres sur le même périmètre. Examinez les clauses de sécurité, la conformité à l’article 28 du RGPD et les conditions de sortie.
- Démarrer par un état des lieux, puis fixer des points de suivi. L’état des lieux décrit la situation de départ. Les points réguliers permettent de mesurer ce qui progresse.
Questions fréquentes
Combien coûte une DSI externalisée pour 20 postes ?
Le prix dépend du périmètre : nombre de postes et de serveurs, horaires couverts, interventions sur site, licences et matériel inclus ou non. Pour comparer des offres, demandez-les sur un périmètre identique, avec la liste de ce qui est facturé en plus. Méfiez-vous d’un forfait qui exclut les sauvegardes ou la sécurité.
Faut-il garder un référent informatique en interne ?
Oui. Il vous faut une personne qui centralise les demandes, connaît les usages de l’équipe et participe aux points de suivi. Elle n’a pas besoin d’être technicienne : elle ne dépanne plus, elle fait le lien entre vos équipes et le prestataire.
Une PME de 20 personnes est-elle concernée par NIS2 ?
NIS2 est une directive européenne qui étend les obligations de cybersécurité à 18 secteurs d’activité. Elle vise en général les entreprises d’au moins 50 salariés ou de plus de 10 millions d’euros de chiffre d’affaires dans ces secteurs. Certaines activités y sont soumises quelle que soit la taille de l’entreprise. Début octobre 2026, la loi française qui doit la transposer (le projet de loi « Résilience ») n’était pas définitivement adoptée. Même si vous n’êtes pas concerné directement, un client soumis à NIS2 peut vous demander des garanties de sécurité.
Sources
- ANSSI — Guide d’hygiène informatique
- Banque des Territoires — Un guide pour « maîtriser les risques de l’infogérance »
- CNIL — Sécurité : gérer la sous-traitance
- CNIL — Responsable de traitement et sous-traitant : 6 bonnes pratiques
- CNIL — RGPD : guide du sous-traitant
- Cybermalveillance.gouv.fr — Le label ExpertCyber
- Cybermalveillance.gouv.fr — Label ExpertCyber : questions et réponses
- Silicon — NIS2 : ce qu’il faut attendre du projet de loi examiné à l’Assemblée nationale
- Myra Security — NIS2 en France : où en est la loi Résilience